
Bản tin an ninh Halloween: Dữ liệu rò rỉ, hacker AI và máy pha cà phê
31.10.2026
Tháng 10 mang đến những vụ việc chẳng khác nào phim kinh dị: dữ liệu dân cư Đan Mạch bị truy cập, AI hỗ trợ đánh cắp thẻ thanh toán, tủ đông siêu thị bị phá hoại và máy pha cà phê tạo ra lưu lượng mạng khó tin. Cùng điểm lại những sự cố đáng chú ý.
Ác mộng mang tên “123456”
Khung hình từ phim A Nightmare on Elm Street (đạo diễn Wes Craven, 1984)
Chuyện gì đã xảy ra: Tin tặc đã truy cập hồ sơ dữ liệu cá nhân liên quan đến gần 9 triệu người tại Đan Mạch.
Diễn biến: Kẻ tấn công xâm nhập hệ thống của Pays ApS, một công ty tư nhân có quyền truy cập hợp pháp vào Cơ sở đăng ký dân cư trung ương của Đan Mạch (CPR). Theo truyền thông, ít nhất ba tài khoản của Pays ApS, trong đó có tài khoản quản trị, được bảo vệ bằng mật khẩu dễ đoán “123456”.
Sau khi chiếm được một tài khoản, tin tặc dùng công cụ tự động để thu thập hồ sơ. Từ ngày 10 đến 20/9, chúng gửi khoảng 14 triệu yêu cầu tới cơ sở dữ liệu và tiếp cận tên, địa chỉ cùng số định danh cá nhân của 8,8 triệu người. Hệ thống giám sát không cảnh báo hoạt động bất thường. Mãi đến ngày 2/10, một nhân viên hành chính nhận thấy hóa đơn truy vấn dữ liệu của Pays ApS tăng đột biến. Quyền truy cập của công ty sau đó bị khóa và cảnh sát mở cuộc điều tra.
Quy mô vụ việc đặc biệt đáng lo ngại. Cơ sở đăng ký chứa khoảng 11 triệu hồ sơ, bao gồm cả người đã qua đời hoặc rời khỏi Đan Mạch. Tin tặc truy cập khoảng 80% số hồ sơ này. Trong khi dân số hiện tại của Đan Mạch chỉ khoảng 6 triệu người, sự cố có thể đã ảnh hưởng tới hầu như toàn bộ cư dân nước này.
Stranger Things: Biết có chuyện, nhưng chứng minh thế nào?
Khung hình từ loạt phim Stranger Things (Matt và Ross Duffer, 2016–2025)
Chuyện gì đã xảy ra: Một doanh nghiệp tại Dubai cáo buộc cựu nhân viên tiết lộ bí mật kinh doanh nhưng không đưa ra đủ bằng chứng.
Diễn biến: Doanh nghiệp khởi kiện nhân viên cũ vì cho rằng người này xúc phạm đồng nghiệp và khách hàng, tiết lộ thông tin kinh doanh mật và lôi kéo khách hàng sang nơi khác. Ban lãnh đạo khẳng định các hành vi đó gây thiệt hại tài chính và uy tín, đồng thời yêu cầu bồi thường khoảng 1,4 triệu USD.
Tòa án nhận định các cáo buộc chưa được chứng minh đầy đủ. Công ty không xuất trình đủ tài liệu hỗ trợ, chẳng hạn bản ghi cuộc trò chuyện hoặc ảnh chụp màn hình tin nhắn. Vì vậy, đơn kiện bị bác bỏ.
|
Bảo vệ bí mật kinh doanh không thể chỉ dựa vào điều khoản bảo mật. Doanh nghiệp cần xác định tài liệu nhạy cảm, phân loại và gắn nhãn, giới hạn quyền truy cập và lưu nhật ký thao tác. Xem hướng dẫn bảo vệ bí mật kinh doanh số bằng nhãn phân loại để có cách triển khai cụ thể. |
Chuyện kinh dị kiểu Mỹ: Hơn 3 triệu hồ sơ bị lộ
Khung hình từ loạt phim American Horror Story (Ryan Murphy và Brad Falchuk, từ 2011)
Chuyện gì đã xảy ra: Tin tặc tiếp cận thông tin cá nhân của hơn 3 triệu người trong hệ thống hồ sơ nhân sự thuộc Bộ Quốc phòng Mỹ.
Diễn biến: Trung tâm Dữ liệu Nhân lực Quốc phòng Mỹ (Defense Manpower Data Center) lưu trữ hơn 60 triệu hồ sơ về quân nhân, nhân viên dân sự, người thân, người nghỉ hưu và cựu chiến binh. Tháng 10/2025, kẻ tấn công xâm nhập các máy chủ tệp của trung tâm, nhưng vụ việc không được phát hiện trong khoảng sáu tháng.
Trong thời gian đó, tin tặc tiếp cận dữ liệu cá nhân của 2,76 triệu người còn sống và 294.000 người đã qua đời. Các thông tin bị lộ gồm họ tên, ngày sinh, thông tin liên hệ và số An sinh xã hội Mỹ (SSN).
Hiện chưa xác định được thủ phạm. Đại diện Lầu Năm Góc cho biết chưa tìm thấy dấu hiệu thông tin bị đánh cắp đã được sử dụng sai mục đích.
IT: “Tôi là đồng nghiệp đây, mở cửa cho tôi nhé!”
Khung hình từ phim It (đạo diễn Andy Muschietti, 2017)
Chuyện gì đã xảy ra: Kẻ tấn công giả danh nhân viên của công ty chăm sóc sức khỏe Astrana Health và đánh cắp thông tin nội bộ.
Diễn biến: Nhóm tấn công giả mạo số điện thoại chính thức của Astrana Health, sau đó gọi cho nhân viên và tự xưng là đồng nghiệp. Bằng kỹ thuật thao túng tâm lý (social engineering), chúng lấy được quyền truy cập vào máy chủ doanh nghiệp và chiếm đoạt thông tin nội bộ.
Astrana Health thuê chuyên gia an ninh mạng bên ngoài điều tra. Quy mô dữ liệu bị ảnh hưởng vẫn đang được xác định. Sau sự cố, công ty đặt lại các tài khoản, hạn chế công cụ truy cập từ xa và tăng cường giám sát an ninh.
Vụ rò rỉ chậm đến mức phải ba năm mới phát hiện
Khung hình từ phim The Horribly Slow Murderer with the Extremely Inefficient Weapon (đạo diễn Richard Gale, 2008)
Chuyện gì đã xảy ra: Một nhân viên cơ quan nhà nước vô tình công khai dữ liệu cá nhân của gần 400.000 người.
Diễn biến: Năm 2023, một nhân viên của Sở Tài chính Chăm sóc Sức khỏe Đặc khu Columbia (Mỹ) đăng các báo cáo thống kê bệnh nhân lên website công khai. Ba năm sau, trong một cuộc kiểm toán nội bộ, cơ quan này mới phát hiện các tệp vẫn chứa những trường dữ liệu ẩn với thông tin cá nhân của 399.086 người.
Nhân viên đăng báo cáo đã không nhận ra các trường ẩn. Bất kỳ ai truy cập tệp cũng có thể xem địa chỉ, số bảo hiểm y tế, ngày sinh và tên bác sĩ điều trị của bệnh nhân.
Cơ quan đã xóa thông tin, thông báo vụ rò rỉ cho cơ quan liên bang và tiến hành rà soát nội bộ. Theo đại diện đơn vị, hiện chưa có bằng chứng cho thấy dữ liệu đã bị truy cập hoặc sử dụng để gian lận.
Maximum Overdrive: Khi AI tăng tốc cho tin tặc
Khung hình từ phim Maximum Overdrive (đạo diễn Stephen King, 1986)
Chuyện gì đã xảy ra: Một kẻ tấn công dùng AI để đánh cắp dữ liệu hơn 600.000 thẻ thanh toán và xâm nhập hơn 100 website.
Diễn biến: Tin tặc tự động hóa chiến dịch bằng các tác nhân AI (AI agent). Sau khi nhận mục tiêu tổng quát, các tác nhân tự tìm lỗ hổng rồi khai thác hệ thống. Hậu quả là dữ liệu của hơn 600.000 thẻ thanh toán còn hiệu lực bị lấy cắp và mã skimmer chuyên đánh cắp thông tin thẻ được cài lên ít nhất 119 website.
Trong số nạn nhân được cho là có một hãng hàng không lớn của Mỹ và một chuỗi khách sạn thuộc Fortune 500, nhưng danh tính không được công bố. Nhiều doanh nghiệp chịu mất mát dữ liệu và gián đoạn hoạt động.
The Ring: Cuộc gọi tiếp theo có thể là lừa đảo
Khung hình từ phim The Ring (đạo diễn Gore Verbinski, 2002)
Chuyện gì đã xảy ra: Kẻ tấn công đánh cắp hơn 11 triệu hồ sơ khách hàng của Burger King Nhật Bản.
Diễn biến: Tin tặc xâm nhập hệ thống quản lý thông tin người dùng ứng dụng di động Burger King Japan. Trong sáu ngày, chúng tải xuống dữ liệu của khoảng 11,18 triệu khách hàng, gồm họ tên, ngày sinh, giới tính, email, số điện thoại và lịch sử đặt hàng.
Công ty phát hiện vụ rò rỉ, chặn các địa chỉ IP bị xâm phạm và bắt đầu điều tra. Burger King Japan cho biết chưa ghi nhận gian lận hay hậu quả trực tiếp khác từ sự cố. Tuy nhiên, khách hàng được cảnh báo rằng kẻ gian có thể dùng thông tin đã lấy để gửi tin nhắn lừa đảo hoặc gọi điện giả danh thương hiệu.
Lạnh gáy: Siêu thị Pháp bị “hâm nóng” tủ đông
Khung hình từ phim Dracula (đạo diễn Luc Besson, 2025)
Chuyện gì đã xảy ra: Tin tặc xâm nhập phần mềm điều khiển kho lạnh tại ít nhất 330 siêu thị ở Pháp.
Diễn biến: Kẻ tấn công nhắm vào phần mềm điều khiển hệ thống lạnh Danfoss dùng tại các cửa hàng thuộc những chuỗi lớn như Intermarché, Netto, Carrefour và U. Các hệ thống cũ chưa được vá lỗi được cho là điểm xâm nhập chính.
Giao diện web của bộ điều khiển được mở trực tiếp ra internet để kỹ thuật viên có thể bảo trì từ xa. Tin tặc tìm ra các giao diện này, giành quyền điều khiển bảng quản trị và nâng nhiệt độ lên tới 50°C, khiến hàng tươi sống và đông lạnh bị hư hỏng.
Để che giấu việc phá hoại, chúng được cho là đã thay đổi thiết lập giám sát an ninh và gửi số đo giả cho các kỹ sư trong lúc thực phẩm tan chảy. Viện công tố Paris cùng đơn vị chuyên trách tội phạm mạng mở cuộc điều tra. Thiệt hại ban đầu ước tính hàng chục triệu euro; các chuỗi bán lẻ bị ảnh hưởng được cho là đang chuẩn bị khởi kiện Danfoss.
Twilight: Chương mới trong cuộc đối đầu ShinyHunters – FBI
Khung hình từ phim The Twilight Saga: Eclipse (đạo diễn David Slade, 2010)
Chuyện gì đã xảy ra: Nhóm tin tặc ShinyHunters được cho là đã đánh cắp 3 TB dữ liệu liên quan đến nhân sự FBI.
Diễn biến: ShinyHunters là nhóm tội phạm mạng quốc tế chuyên đánh cắp và mua bán dữ liệu, từng được liên hệ với các vụ tấn công Microsoft, AT&T, Salesforce, LVMH cùng nhiều tổ chức lớn. Từ khi xuất hiện năm 2019, nhóm đã bị FBI theo dõi và nhiều website liên quan bị triệt phá.
Tháng 5/2026, FBI đưa ra tuyên bố cáo buộc ShinyHunters phóng đại quy mô tấn công và gây sức ép với nạn nhân. Bốn tháng sau, tin tặc được cho là đã xâm nhập hạ tầng liên quan đến FBI và lấy thông tin cá nhân của 5.000 đặc vụ đang làm việc hoặc đã nghỉ việc.
Theo FBI, nhóm khai thác lỗ hổng trong một hệ thống do nhà thầu bên thứ ba phụ trách bảo mật. ShinyHunters gọi cuộc tấn công là “chiến dịch tiếp thị chống thông tin sai lệch” và yêu cầu FBI sửa hoặc xóa tuyên bố hồi tháng 5. Nhóm cũng nói với báo chí rằng không định công bố hồ sơ đã lấy.
Sau vụ việc, trang dark web của ShinyHunters ngừng hoạt động. Cơ quan thực thi pháp luật Mỹ, Jordan và Hà Lan bắt giữ những thành viên chủ chốt của nhóm.
Máy pha cà phê cũng biết tạo “drama” mạng
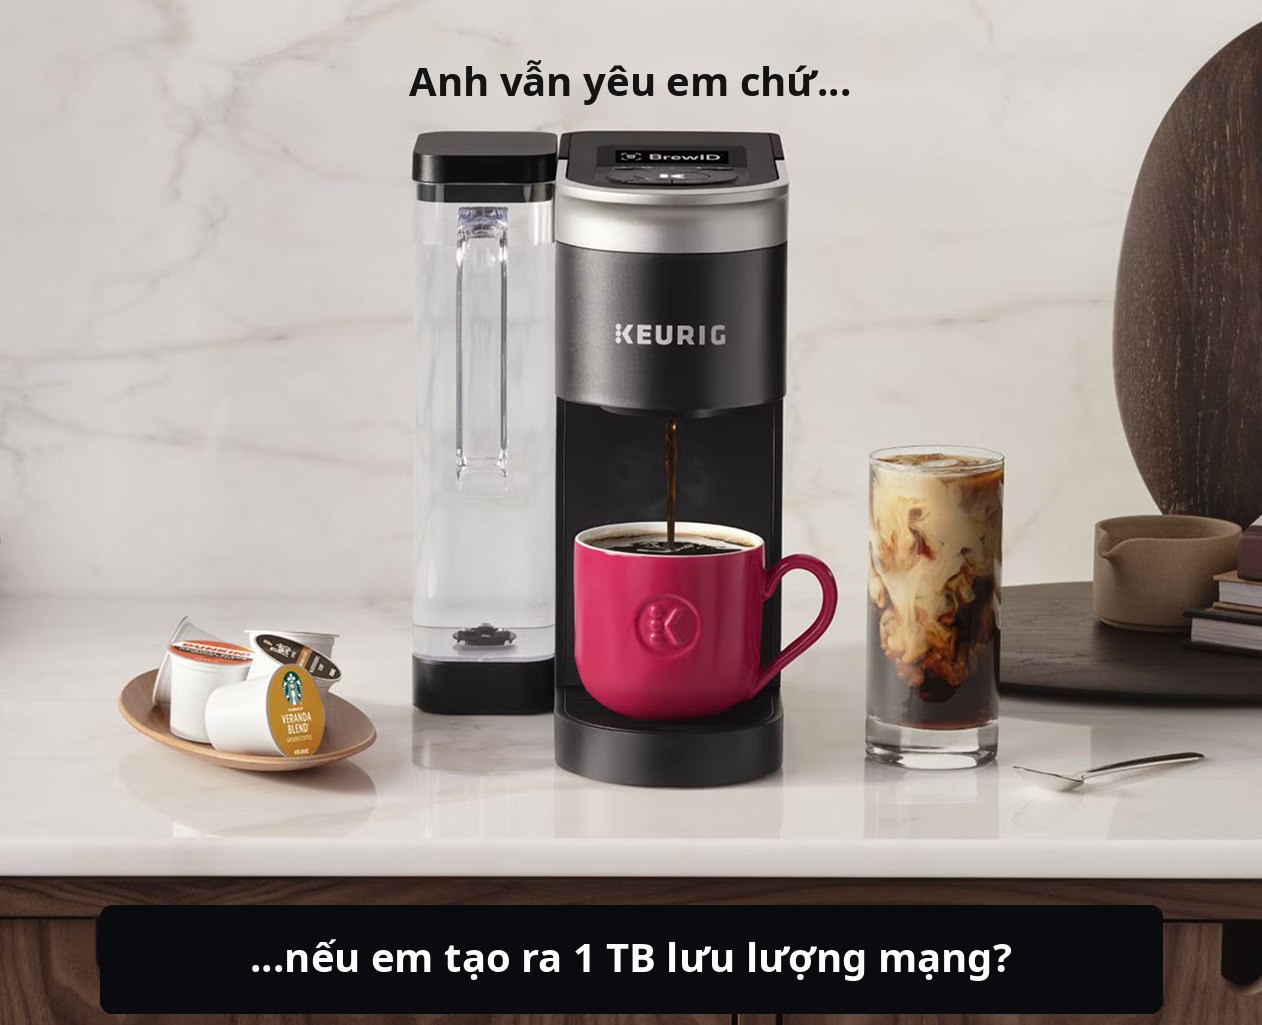
Chuyện gì đã xảy ra: Một máy pha cà phê thông minh tạo ra khoảng 1 TB lưu lượng mạng chỉ trong 10 ngày.
Diễn biến: Một lập trình viên phát hiện máy pha cà phê Keurig K-Supreme Smart của mình tạo ra 1.008 GB lưu lượng mạng trong vòng 10 ngày. Anh đăng bài trên mạng xã hội chất vấn nhà sản xuất: tại sao máy pha cà phê lại có thể truyền nhiều dữ liệu đến vậy?
Sau khi kiểm tra, lập trình viên kết luận lưu lượng bất thường có thể do lỗi ngăn xếp mạng hoặc firmware. Trong điều kiện bình thường, thiết bị chỉ gửi một lượng nhỏ dữ liệu đo đạc như cài đặt, trạng thái nguồn, quá trình pha và loại viên cà phê. Máy không được thiết kế để gửi dữ liệu cá nhân.
Sự cố khiến điểm truy cập mạng quá tải, nhưng phần lớn lưu lượng dường như chỉ lặp lại trong mạng nội bộ thay vì thực sự được tải lên internet. Lập trình viên khởi động lại thiết bị và chuyển nó sang một phân đoạn mạng ảo riêng. Hoạt động bất thường sau đó chấm dứt.
Lời khuyên bảo mật trong tháng: Phát hiện hoạt động đáng ngờ trước khi xảy ra sự cố.
Vụ rò rỉ dữ liệu tại Đan Mạch cho thấy rủi ro từ mật khẩu yếu và các truy vấn bất thường không được phát hiện. Sự cố tại cơ quan y tế Mỹ nhắc nhở doanh nghiệp kiểm tra dữ liệu nhạy cảm bị ẩn trước khi công khai tệp. Còn vụ tranh chấp tại Dubai cho thấy tầm quan trọng của việc lưu giữ bằng chứng liên quan đến thông tin mật.
Tăng cường bảo vệ dữ liệu với SearchInform FileAuditor (DCAP) để phát hiện, phân loại dữ liệu nhạy cảm và kiểm soát quyền truy cập, cùng Risk Monitor (Next-Gen DLP) để giám sát hoạt động người dùng và ngăn chặn rò rỉ dữ liệu.
 Đăng ký nhận bản tin của chúng tôi!
Luôn cập nhật các xu hướng trong ngành và tìm hiểu cách tự bảo vệ mình trước các vụ rò rỉ dữ liệu và sự cố an ninh mạng.
SearchInform sản phẩm được công nhận bởi

