
Một giải pháp DLP hiện đại cần làm được gì? 9 năng lực cốt lõi của Next-Gen DLP
11.09.2026
Các hệ thống Data Loss Prevention (DLP) ban đầu được thiết kế để ngăn thông tin mật rời khỏi tổ chức. Tuy nhiên, ngày nay các nền tảng DLP tiên tiến được kỳ vọng phải làm được nhiều hơn việc ngăn rò rỉ dữ liệu.
Next-Gen DLP đã phát triển thành một nền tảng bảo vệ doanh nghiệp rộng hơn. Hệ thống có thể giúp tổ chức xác định rủi ro nội bộ, phát hiện gian lận doanh nghiệp, kiểm soát việc sử dụng AI, phân loại dữ liệu nhạy cảm, hiểu rõ hơn các quy trình nội bộ và giảm những chi phí vận hành không cần thiết.
Những năng lực cốt lõi của Next-Gen DLP là gì?
Một giải pháp Next-Gen DLP nên cung cấp chín năng lực chính:
- Khám phá và phân loại dữ liệu
- Phòng chống thất thoát dữ liệu
- Tự động sao lưu thông tin quan trọng
- Phân tích rủi ro nội bộ và hành vi người dùng
- Kiểm soát việc sử dụng AI
- Watermarking và khả năng truy vết dữ liệu
- Phân tích việc sử dụng phần mềm và phần cứng
- Phân tích lực lượng lao động và nhân sự
- Phân tích quy trình kinh doanh và giá trị liên phòng ban
Kết hợp lại, các năng lực này mở rộng vai trò của DLP từ một biện pháp kiểm soát bảo mật thành nền tảng rộng hơn cho bảo vệ dữ liệu, quản lý rủi ro nội bộ và phân tích kinh doanh.
Dưới đây là từng năng lực cụ thể.
1. Khám phá và phân loại dữ liệu
Bảo vệ dữ liệu hiệu quả bắt đầu từ việc biết dữ liệu nhạy cảm đang nằm ở đâu và cần được phân loại như thế nào. Thông tin doanh nghiệp phân tán trên máy trạm, kho lưu trữ nội bộ, đám mây và nhiều môi trường khác.
Thành phần FileAuditor trong Next-Gen DLP có thể tự động phát hiện dữ liệu doanh nghiệp trên máy trạm, kho lưu trữ nội bộ, đám mây và các môi trường khác; phân tích nội dung tệp; phân loại tài liệu theo mức độ nhạy cảm; và xác định thông tin đang được lưu bên ngoài các biện pháp kiểm soát bảo mật đã thiết lập.
Điều này đặc biệt quan trọng với shadow data: dữ liệu doanh nghiệp đã bị sao chép, di chuyển hoặc lưu ở những vị trí mà đội ngũ bảo mật có thể không biết đến.
- Ví dụ, tài liệu mật có thể vẫn nằm trên máy trạm của nhân viên, xuất hiện trong dịch vụ lưu trữ đám mây không được phê duyệt, bị sao chép nhiều lần trong thư mục dùng chung hoặc tồn tại trong kho dữ liệu có quyền truy cập không phù hợp.
Nếu không liên tục khám phá và phân loại, những dữ liệu này có thể nằm ngoài phạm vi kiểm soát của đội ngũ bảo mật và tạo ra rủi ro đáng kể.
2. Phòng chống thất thoát dữ liệu toàn diện
DLP hiện đại cần có khả năng phát hiện và ngăn chặn rò rỉ dữ liệu nhạy cảm bất kể thông tin được lưu trữ hay truyền dưới định dạng nào. Điều này bao gồm tệp và tài liệu, văn bản thuần, hình ảnh, tài liệu quét, tệp nén, mã nguồn, bản ghi âm và các loại nội dung khác. Các công nghệ phát hiện nâng cao như OCR, chuyển giọng nói thành văn bản và phân tích độ tương đồng nội dung giúp nhận diện thông tin được bảo vệ ngay cả khi định dạng đã thay đổi.
Phạm vi kênh cũng quan trọng không kém. Một giải pháp DLP hiện đại nên giám sát các phương thức chính mà nhân viên dùng để trao đổi hoặc truyền dữ liệu doanh nghiệp, bao gồm email, trình duyệt web, dịch vụ đám mây, ứng dụng Microsoft 365, nền tảng nhắn tin và cộng tác, thiết bị USB, máy in, tài nguyên mạng và các công cụ truy cập từ xa như RDP, TeamViewer hoặc AnyDesk. Phạm vi bao phủ càng rộng, mức độ bảo vệ càng toàn diện.
3. Tự động sao lưu thông tin quan trọng
Next-Gen DLP có thể tự động sao lưu thông tin quan trọng đối với hoạt động kinh doanh.
Các hệ thống tiên tiến có thể dùng phân tích nội dung để xác định dữ liệu nào cần được lưu giữ. Thay vì sao chép toàn bộ và tiêu tốn quá nhiều dung lượng, cơ chế sao lưu nhận biết nội dung chỉ lưu những dữ liệu mật hoặc quan trọng thực sự cần thiết.
Điều này giúp bảo vệ thông tin quan trọng khỏi bị xóa, phá hoại hoặc thay đổi trái phép, đồng thời hỗ trợ điều tra sự cố bằng cách giữ lại các bản gốc.
4. Phân tích rủi ro nội bộ và hành vi người dùng
Rủi ro kinh doanh ngày nay không chỉ dừng ở rò rỉ dữ liệu.
Tổ chức còn phải đối mặt với các mối đe dọa nội bộ rộng hơn như gian lận doanh nghiệp, bao gồm chỉnh sửa hoặc làm giả tài liệu, gián điệp doanh nghiệp, phá hoại, các cơ chế kickback, cũng như lạm dụng thông tin mật, xung đột lợi ích và những hành vi đáng ngờ hoặc có khả năng gây thiệt hại khác của nhân viên. Các sự cố này có thể gây hậu quả nghiêm trọng về tài chính và uy tín.
Vì vậy, DLP hiện đại cần liên tục giám sát không chỉ luồng truyền dữ liệu mà cả hoạt động và mô hình hành vi của người dùng trên các hệ thống doanh nghiệp. Bằng cách phân tích liên lạc, thao tác với tệp, hoạt động web, việc sử dụng ứng dụng và các hành động khác của nhân viên, hệ thống có thể phát hiện bất thường và sự kết hợp của nhiều chỉ báo rủi ro, qua đó nhận biết một mối đe dọa nội bộ đang hình thành trước khi trở thành sự cố nghiêm trọng.
UEBA (User & Entity Behavior Analytics) có thể giúp phát hiện các mẫu hành vi cho thấy rủi ro nội bộ, chẳng hạn nhân viên truy cập tệp ngoài phạm vi công việc thông thường, thu thập lượng dữ liệu lớn bất thường, sử dụng công cụ không được phê duyệt, cố gắng vượt qua biện pháp bảo mật hoặc đột ngột thay đổi mô hình làm việc quen thuộc. Nhờ đó, đội ngũ bảo mật có thể sớm xác định người dùng có rủi ro và các mối đe dọa mới phát sinh.
5. Kiểm soát việc sử dụng AI
AI tạo sinh đã tạo ra một kênh rủi ro dữ liệu mới mà kiến trúc DLP truyền thống ban đầu không được thiết kế để xử lý.
Nhân viên ngày càng sử dụng các dịch vụ AI để tóm tắt tài liệu, soạn email, phân tích thông tin và thực hiện nhiều công việc hằng ngày khác. Những công cụ này có thể tăng năng suất, nhưng đồng thời mở ra các con đường mới để thông tin mật rời khỏi môi trường doanh nghiệp.
Ví dụ, nhân viên có thể:
- tải tài liệu mật lên các dịch vụ AI công cộng;
- dán văn bản nhạy cảm vào prompt;
- vô tình tiết lộ dữ liệu cá nhân hoặc dữ liệu chịu sự quản lý;
- diễn đạt lại thông tin theo cách có thể vượt qua các biện pháp kiểm soát truyền thống.
Next-Gen DLP có thể giúp tổ chức giám sát các tương tác này, kiểm soát quyền truy cập vào dịch vụ AI và phát hiện những nỗ lực che giấu dữ liệu nhạy cảm nhằm vượt qua cơ chế bảo vệ. Nhờ đó, đội ngũ bảo mật hiểu rõ hơn cách AI được sử dụng trong tổ chức và giảm nguy cơ dữ liệu mật bị lộ qua các công cụ mới.
Để tìm hiểu thêm về cách DLP hiện đại bảo vệ việc sử dụng AI, xem white paper của SearchInform: AI là một kênh rò rỉ dữ liệu.
6. Watermarking
Một trong những kịch bản rò rỉ dữ liệu nguy hiểm nhất là kịch bản vượt qua các biện pháp kiểm soát thông thường đối với email, lưu trữ đám mây, thiết bị rời và các kênh được giám sát khác: nhân viên chụp lại thông tin mật đang hiển thị trên màn hình.
Các nền tảng Next-Gen DLP có thể xử lý rủi ro này bằng watermarking. Một mã định danh duy nhất được nhúng vào thông tin đang hiển thị hoặc xử lý có thể giúp chuyên gia bảo mật xác định máy trạm hoặc người dùng liên quan đến tài liệu, ảnh chụp màn hình hoặc ảnh bị rò rỉ.
Watermarking vì vậy phục vụ hai mục tiêu. Thứ nhất, tăng khả năng truy vết: nếu thông tin được bảo vệ xuất hiện bên ngoài công ty, điều tra viên có thêm bằng chứng để xác định nguồn. Thứ hai, tạo tác dụng răn đe: nhân viên biết rằng thông tin mật có thể được truy ngược về mình sẽ ít có khả năng cố ý đánh cắp hoặc tiết lộ dữ liệu hơn.
7. Phân tích việc sử dụng phần mềm và phần cứng
Next-Gen DLP có thể cung cấp cho đội ngũ CNTT dữ liệu vượt ra ngoài các sự kiện bảo mật truyền thống bằng cách thu thập thông tin về phần mềm, phần cứng và hoạt động người dùng. Điều này giúp phát hiện cả rủi ro bảo mật lẫn chi phí không cần thiết.
Báo cáo sử dụng phần mềm có thể chỉ ra ứng dụng không được phép hoặc không có bản quyền, công cụ truy cập từ xa có rủi ro, shadow IT, giấy phép phần mềm không được sử dụng và các gói đăng ký trùng lặp. Theo dõi phần cứng và hạ tầng cũng có thể cung cấp thông tin về lưu lượng mạng, mức sử dụng lưu trữ và tải tài nguyên.
Các phân tích này hỗ trợ đồng thời bảo mật và tối ưu chi phí, giúp đội ngũ CNTT loại bỏ phần mềm rủi ro hoặc không cần thiết, giảm chi tiêu cho các dịch vụ ít được sử dụng và khai thác hạ tầng doanh nghiệp hiệu quả hơn.
8. Phân tích lực lượng lao động và nhân sự
Next-Gen DLP có thể cung cấp cho bộ phận nhân sự và nhà quản lý dữ liệu khách quan về cách công việc được tổ chức trong toàn doanh nghiệp.
Thông tin thu thập từ việc theo dõi năng suất có thể giúp tổ chức:
- xác định nhân viên thường xuyên làm thêm giờ;
- phát hiện khối lượng công việc có thể đang quá tải;
- nhận biết dấu hiệu bất mãn hoặc xung đột nội bộ;
- xác định tình trạng nhàn rỗi có tính hệ thống;
- đánh giá mức độ gắn kết của nhân viên;
- xác định lãnh đạo không chính thức hoặc nhân viên có tiềm năng thăng tiến;
- đưa ra quyết định dựa trên dữ liệu hơn về luân chuyển và bổ nhiệm.
Điều này cung cấp cho ban quản lý thêm một nguồn dữ liệu khi đưa ra quyết định về phân bổ khối lượng công việc, giữ chân nhân sự, luân chuyển và bổ nhiệm, đồng thời giảm nhu cầu sử dụng các công cụ riêng biệt để giám sát hoạt động nhân viên.
9. Phân tích quy trình kinh doanh và giá trị liên phòng ban
Next-Gen DLP có thể biến dữ liệu bảo mật đã thu thập thành thông tin hữu ích cho nhiều phòng ban và mục tiêu kinh doanh khác nhau. Bằng cách phân tích liên lạc và hoạt động người dùng, tổ chức có thể điều tra khiếu nại của khách hàng, đánh giá chất lượng giao tiếp, xác định điểm nghẽn trong quy trình và hỗ trợ tuân thủ chính sách nội bộ cũng như yêu cầu pháp lý.
Giá trị của DLP vì thế không chỉ dành cho đội ngũ bảo mật: chuyên gia tuân thủ có thể dùng dữ liệu để lập báo cáo, nhà quản lý có thể cải thiện quy trình và chất lượng dịch vụ, còn lãnh đạo cấp cao có thể hiểu rõ hơn các rủi ro vận hành và quy trình trên toàn tổ chức.
Để xem thêm các tình huống ứng dụng thực tế, hãy đọc How DLP Empowers Business Departments.
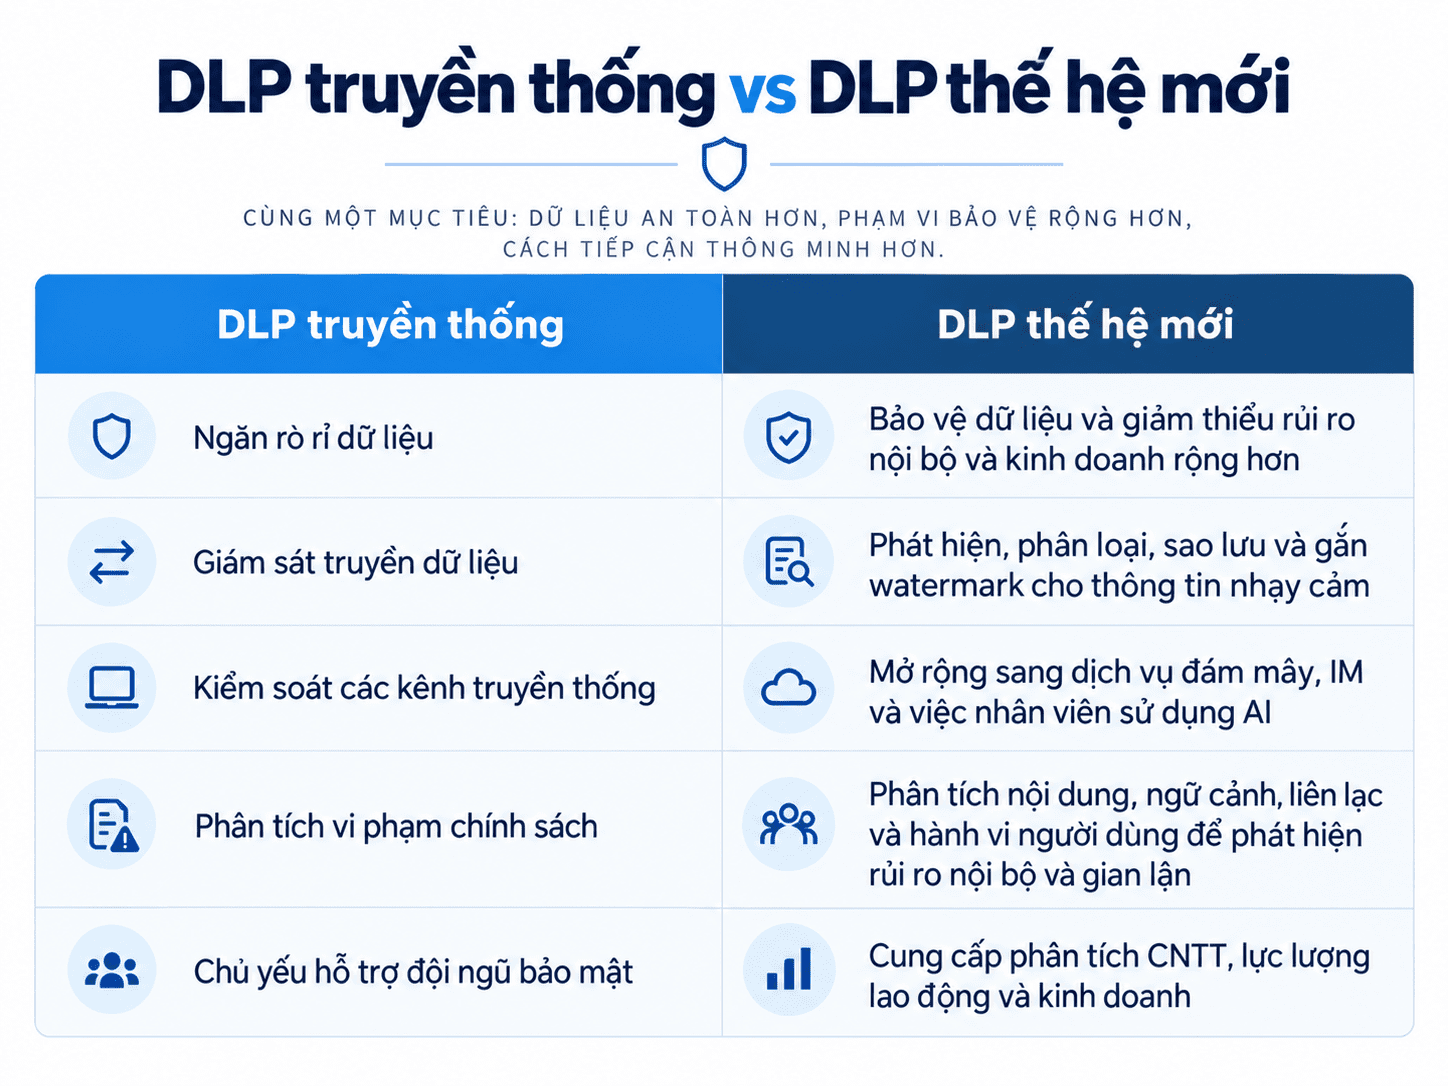
DLP truyền thống và Next-Gen DLP
Sự khác biệt giữa hai cách tiếp cận có thể được tóm tắt như sau:
Kết luận
DLP hiện đại không còn đơn thuần là công cụ chặn việc truyền dữ liệu mật; đó là một nền tảng bảo vệ doanh nghiệp.
Bằng cách kết hợp khám phá và phân loại dữ liệu, sao lưu dữ liệu quan trọng, kiểm soát việc sử dụng AI, watermarking, phân tích CNTT, phân tích lực lượng lao động, phân tích rủi ro nội bộ và phân tích quy trình kinh doanh trong một nền tảng thống nhất, Next-Gen DLP đưa nhiều chức năng bảo mật và kinh doanh về cùng một hệ thống.
Đối với đội ngũ bảo mật, điều này có nghĩa là hiểu rõ hơn dữ liệu nhạy cảm và các rủi ro liên quan đến nhân viên. Với CNTT, nhân sự, tuân thủ và quản lý, hệ thống cung cấp thông tin hỗ trợ tối ưu chi phí, cải thiện quy trình làm việc và đưa ra quyết định có cơ sở hơn.
SearchInform Risk Monitor là nền tảng Next-Gen DLP kết hợp bảo vệ dữ liệu, giảm thiểu mối đe dọa nội bộ và phân tích quy trình kinh doanh trong một nền tảng duy nhất, hướng tới bảo vệ toàn diện 360°. Dùng thử Risk Monitor miễn phí.
GIỚI THIỆU VỀ SEARCHINFORM
SearchInform là nhà cung cấp sản phẩm về an toàn thông tin và quản lý rủi ro. Khách hàng của công ty gồm hơn 4.000 doanh nghiệp tại hơn 20 quốc gia. Hiện nay, đội ngũ cung cấp các sản phẩm và dịch vụ bảo vệ toàn diện trước các mối đe dọa nội bộ ở mọi cấp độ của hệ thống thông tin doanh nghiệp: FileAuditor (giải pháp thuộc lớp DCAP); hệ thống DLP với chức năng mở rộng; Risk Monitor (nền tảng nâng cao để giảm thiểu mối đe dọa nội bộ); hệ thống SIEM; dịch vụ thuê ngoài về an toàn thông tin.
 Đăng ký nhận bản tin của chúng tôi!
Luôn cập nhật các xu hướng trong ngành và tìm hiểu cách tự bảo vệ mình trước các vụ rò rỉ dữ liệu và sự cố an ninh mạng.
SearchInform sản phẩm được công nhận bởi

